
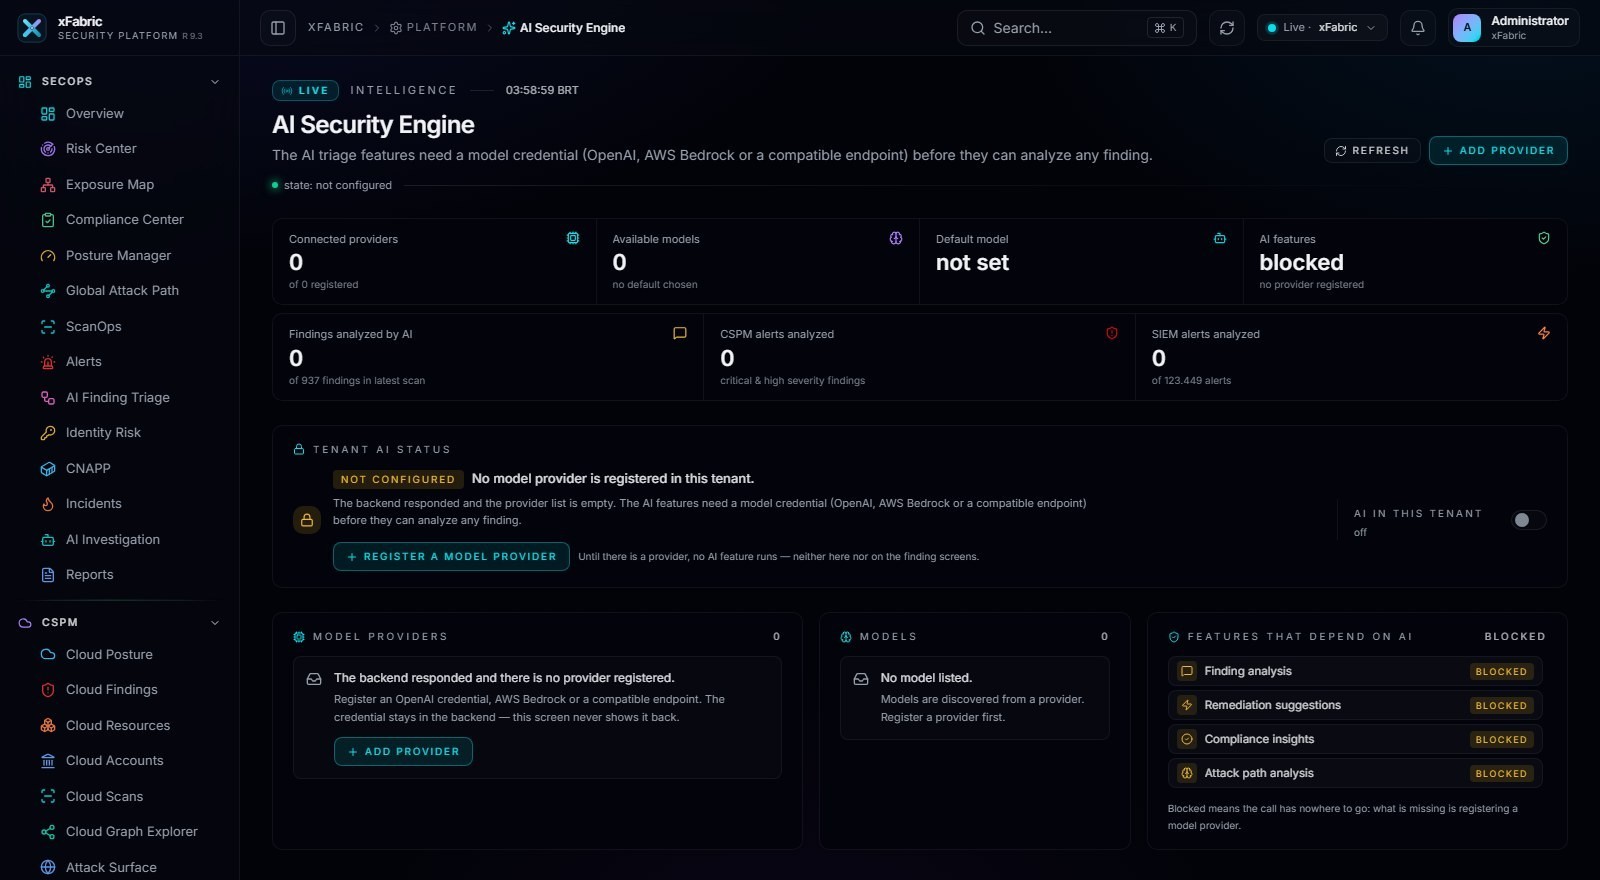
Segurança e governança de IA
IA em segurança só vale quando o analista consegue auditar o raciocínio. O AI Sec usa o mesmo modelo de dados da plataforma para reduzir ruído, montar a linha do tempo do incidente e sustentar cada afirmação com o log que a originou — e, no outro sentido, coloca o uso corporativo de IA sob inventário e política.
- 20+
- Frameworks e regulações de IA cobertos
- 100%
- Decisões com evidência rastreável
- 0
- Dado sensível enviado sem política
Contexto antes de resposta
O motor de IA não opera sobre texto solto: lê o inventário de ativos, a postura, a identidade e o log já normalizados. Alertas repetidos são agrupados por entidade, o falso positivo recorrente é suprimido com critério explícito e o que sobra chega ao analista com severidade justificada.
- Agrupamento por entidade, ativo e caminho de ataque
- Supressão de falso positivo com regra visível e reversível
- Severidade calibrada pelo histórico do próprio ambiente
Investigação com hipótese e evidência
Para cada incidente, a plataforma reconstrói a sequência de eventos, propõe a causa provável e indica o próximo passo. Nenhuma conclusão fica sem lastro: cada frase aponta o evento, o recurso e a regra correspondentes, e a ação de contenção continua sob aprovação humana.
- Linha do tempo do incidente montada a partir do log bruto
- Hipótese de causa e próximos passos com referência rastreável
- Ação de alto impacto sempre com aprovação e registro de autor
Postura e governança do uso de IA
Modelos gerenciados, endpoints de inferência, agentes internos e chaves de API entram no inventário como qualquer outro ativo: exposição pública, permissão excessiva e dado sensível trafegado viram achado priorizado. A política define quais provedores podem ser usados e o que pode sair do perímetro.
- Inventário de modelos, agentes e chaves por conta de nuvem
- Avaliação contra OWASP Top 10 para LLM, incluindo injeção de prompt
- Registro auditável de prompt, resposta, versão de modelo e responsável
Conformidade de IA com evidência arquivada
Cada sistema de IA é classificado e ligado a risco e controle de EU AI Act, ISO/IEC 42001, NIST AI RMF e ISO 27001, além de 20+ frameworks e regulações. Avaliação de risco, auditoria de viés, registro de dataset, marcação CE e treinamento de literacia em IA ficam na central de evidências, com relatório exportável em PDF e DOCX e trust center público quando o cliente precisa demonstrar postura.
- Mapeamento de risco e controle por framework, com dono e prazo
- Central de evidências, event log por organização e relatório exportável
- AI Trust Center público e registro de literacia em IA
LLM evals antes da promoção a produção
Modelo, versão e provedor passam por bateria de avaliação e comparação lado a lado: robustez a injeção de prompt, viés, toxicidade, alucinação e vazamento de contexto. O resultado entra no registro do caso de uso e o workflow de aprovação decide se o modelo pode ir a produção — com política interna versionada e RBAC segregando quem aprova.
- LLM evals e arena de comparação entre modelos e versões
- Policy manager, requisição de aprovação e tarefa com responsável
- Implantação em SaaS, nuvem privada ou on-premises (Docker e Kubernetes)

AI Sec
Inventário de modelos, agentes e casos de uso
Modelo, versão, provedor, endpoint de inferência, agente e chave de API registrados como ativo, com dono técnico, finalidade de negócio e risco associado a cada caso de uso.
Risco e controle mapeados por framework
Mapeamento de risco e controle para EU AI Act, ISO/IEC 42001, NIST AI RMF e ISO 27001, mais 20+ regulações e frameworks, com classificação de sistema de IA, registro de marcação CE e registro de datasets.
LLM evals e arena de comparação
Bateria de avaliação sobre resposta do modelo — robustez a injeção de prompt, viés, toxicidade, alucinação e vazamento de contexto — com comparação lado a lado entre modelos e versões antes da promoção a produção.
Shadow AI e descoberta de agentes
Uso não autorizado de IA descoberto no endpoint, no repositório e no tráfego de saída: cliente de IA instalado, agente ativo, chave exposta e conteúdo gerado por IA identificado no código.
Policy manager e workflow de aprovação
Política interna de IA versionada, requisição de aprovação por caso de uso, tarefa com prazo e responsável, histórico de atividade por entidade e log de auditoria por organização.
AI Trust Center e evidência auditável
Central de evidências com estrutura de pastas, relatório exportável em PDF e DOCX, registro de treinamento de literacia em IA e página pública de trust center para cliente, auditor e regulador.
Postura de IA (AI-SPM)
Exposição pública de endpoint de inferência, permissão excessiva de identidade de máquina e dado sensível trafegado tratados como achado priorizado no mesmo grafo de caminho de ataque.
Triagem e investigação assistida
Agrupamento por entidade, supressão de falso positivo recorrente, linha do tempo do incidente e hipótese de causa — cada afirmação ligada ao log, ao ativo e à regra que a originou.
Gestão de incidente de IA e risco de terceiro
Incidente envolvendo modelo, agente ou fornecedor de IA aberto com severidade, mitigação e evidência; risco de fornecedor avaliado com apoio de repositórios públicos de risco de IA.
Detalhes técnicos e de escopo
- Frameworks de governança
- EU AI Act, ISO/IEC 42001, NIST AI RMF, ISO 27001 e 20+
- Modo de operação
- Assistivo, com decisão de alto impacto sob aprovação humana
- Auditoria
- Prompt, resposta, versão de modelo, autor e event log registrados
- Cobertura de IA
- Modelos gerenciados, endpoints próprios, agentes e fornecedores
- Implantação
- SaaS, nuvem privada ou on-premises em Docker e Kubernetes
- Acesso
- RBAC, SSO corporativo (OAuth2 e Entra ID) e aprovação segregada
Valide detecção, retenção e resposta no seu perímetro
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.