
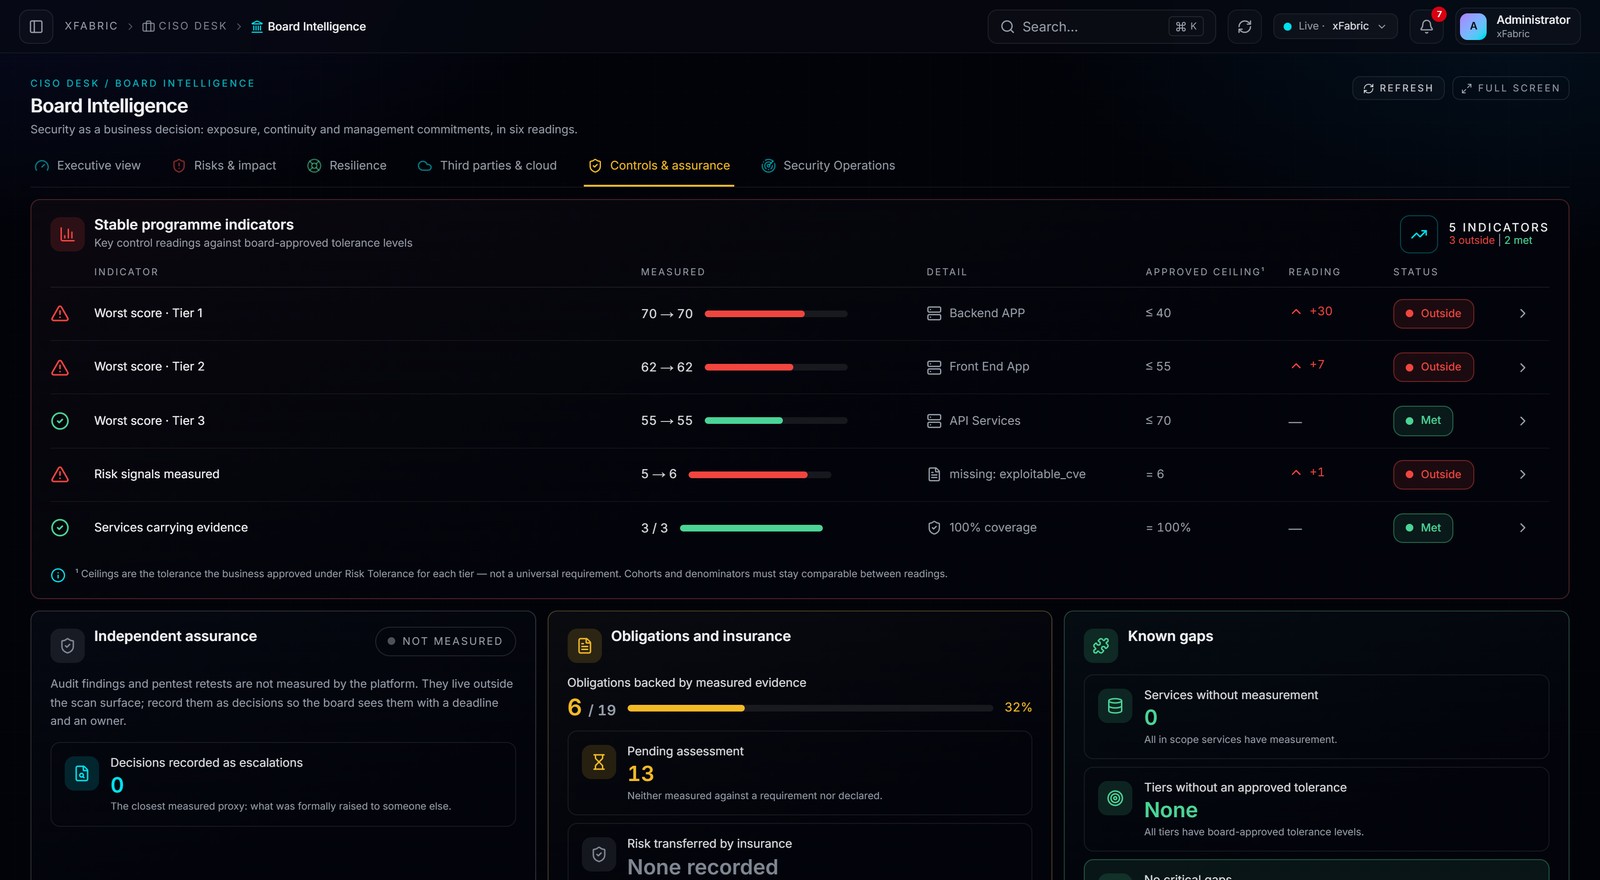
Evidência contínua para os frameworks
Auditoria deixa de ser um projeto trimestral. Cada controle vira check executável, cada check gera evidência datada e cada exceção fica documentada — o relatório é uma exportação, não uma corrida.
- 20+
- Frameworks mapeados
- Contínua
- Coleta de evidência
- 1 clique
- Exportação para auditoria
- Ledger
- Trilha imutável em blockchain
Controle mapeado a check executável
ISO 27001, PCI-DSS 4.0, SOC 2, NIST 800-53 e CSF, HIPAA, GDPR e LGPD mapeados para verificações que rodam sozinhas, com histórico de conformidade por controle.
- Score por framework e por unidade de negócio
- Série histórica de aderência com data e responsável
- Passo de remediação pronto para copiar em cada reprovação
Risco priorizado para a conversa executiva
O Exposure Management Command Center consolida centenas de milhares de achados em um punhado de riscos priorizados por impacto — a linguagem que o comitê e o regulador entendem.
- Consolidação de achados e sinais em risco de negócio
- Tendência de exposição por período e por provedor
- Relatório executivo pronto para conselho e auditor externo
Escrituração imutável em ledger blockchain
Toda a trilha de auditoria da plataforma é escriturada em ledger blockchain: coleta de evidência, tratamento, decisão, exceção e mudança de postura recebem hash encadeado e carimbo de tempo, garantindo cadeia de custódia verificável de ponta a ponta.
- Hash encadeado por artefato — evidência, log, relatório e anexo
- Cadeia de custódia do achado à remediação, com autor, horário e justificativa
- Ciclo de gerenciamento de postura registrado de forma append-only, sem edição nem exclusão
- Verificação de integridade sob demanda para auditor interno, externo e regulador
Compliance

CIS Benchmarks
Configuração segura de sistemas operacionais, contêineres e serviços de nuvem, avaliada continuamente contra os perfis Level 1 e Level 2 com desvio por ativo.

ISO/IEC 27001
Sistema de gestão de segurança da informação: declaração de aplicabilidade, tratamento de riscos e os 93 controles do Anexo A com evidência associada a cada cláusula.

PCI-DSS 4.0
Proteção de dados de portador de cartão nos 12 requisitos, incluindo segmentação do ambiente CDE, gestão de vulnerabilidades e a abordagem customizada da versão 4.0.

SOC 2
Critérios de confiança de segurança, disponibilidade e confidencialidade para relatórios Tipo I e Tipo II, com coleta automatizada de artefatos ao longo do período de observação.

NIST SP 800-53 Rev. 5
Catálogo federal de controles por família (AC, AU, SI, CM) e linha de base moderada, com herança de controles e status de implementação por ativo.
NIST CSF 2.0
Funções Govern, Identify, Protect, Detect, Respond e Recover, com perfil atual e perfil alvo por tier de maturidade e leitura executiva de risco.

HIPAA Security Rule
Salvaguardas administrativas, físicas e técnicas para dados de saúde protegidos, com controle de acesso, criptografia e trilha de auditoria em sistemas que tratam PHI.

GDPR
Segurança do tratamento no Art. 32, registro de operações, minimização e notificação de violação em até 72 horas para dados pessoais no território europeu.

LGPD
Adequação à lei brasileira: base legal por operação, inventário de dados, ROPA e resposta a incidente com comunicação à ANPD e aos titulares.

FedRAMP
Linhas de base Low, Moderate e High para provedores de serviço a órgãos federais dos EUA, com monitoramento contínuo e pacote de autorização versionado.

ENS (RD 311/2022)
Categorização de sistemas e medidas do Anexo II para o setor público espanhol, com declaração de conformidade e auditoria bienal.

MITRE ATT&CK
Cobertura de detecção por tática e técnica adversária, com mapeamento das regras ativas, lacunas priorizadas e validação sobre telemetria real.
Uma sessão técnica, os seus ativos, resultados verificáveis
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.