
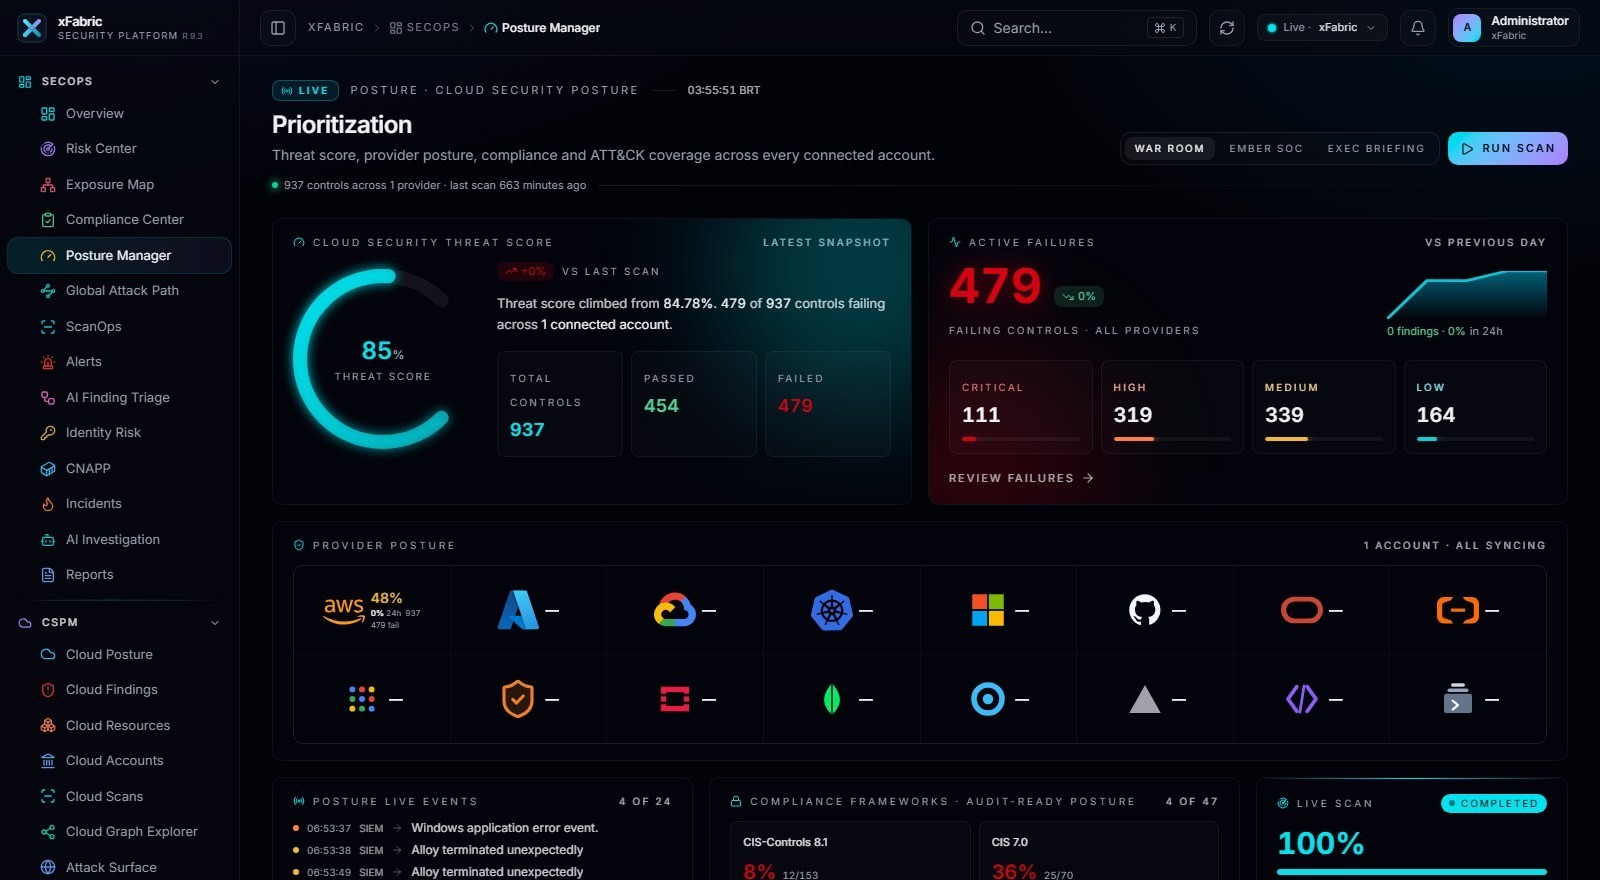
Postura de nuvem
A conta de nuvem muda dezenas de vezes por dia — pipeline, engenheiro, script de terceiro. O CSPM transforma cada mudança em um veredito com dono, severidade, evidência e comando de correção, e mantém a série histórica que o auditor pede.
- 7.000+
- Checks nativos
- 5
- Provedores suportados
- 20+
- Frameworks de compliance
Score de benchmark por ativo, não por planilha
A tela de Endpoint Compliance mostra o percentual de aderência ao CIS por host, os checks reprovados e o comando exato que corrige cada um. O mesmo motor avalia contas de nuvem inteiras: IAM, criptografia, logging, backup e exposição pública, sem instalar nada no ambiente.
- Milhares de checks por provedor, executados por role somente-leitura
- Aderência medida por host, conta, região e tag de ambiente
- Diff entre execuções: o que quebrou, o que foi corrigido, o que reapareceu
Superfície exposta correlacionada com o achado
Ingressos abertos, ausência de WAF e serviços publicados deixam de ser uma lista solta: cada exposição é ligada ao achado de postura, ao ativo e aos dados que ele guarda. É assim que uma configuração 'média' vira prioridade um.
- Inventário contínuo do que está publicado na internet
- Cruzamento entre exposição, sensibilidade de dados e privilégio
- Priorização por impacto real, não apenas por severidade nominal
Caminho de ataque medido, não presumido
O Path Explorer desenha o grafo radial de provedores, contas e serviços até o ativo crítico. Você vê o encadeamento — credencial, permissão, rede, recurso — e corta o elo mais barato em vez de perseguir centenas de achados isolados.
- Grafo de ativos com host, sub-rede, security group e agente conectados
- Blast radius do caminho completo até o ativo crítico
- Recomendação do corte de menor esforço e maior redução de risco
CSPM & Compliance
Multicloud nativo
AWS, Azure, Google Cloud, Kubernetes e Microsoft 365, com milhares de checks por provedor e suporte a organizações, subscriptions e projetos.
Frameworks prontos
CIS Benchmarks, ISO 27001, PCI-DSS 4.0, HIPAA, SOC 2, NIST 800-53 e CSF, GDPR, LGPD, ENS e FedRAMP.
Severidade e priorização
Classificação de crítico a informativo combinada com exposição à internet, sensibilidade de dados e caminho de ataque até o recurso.
Remediação guiada
Passo a passo por console, CLI, Terraform e CloudFormation para cada finding, com comando pronto para copiar.
Execução flexível
Sob demanda, agendada ou disparada por evento; execução em múltiplas contas via role assumida, sem instalar nada no ambiente.
Saídas abertas
JSON, CSV, HTML, OCSF e ASFF, com envio para Security Hub, SIEM, data lake ou ticketing.
Detalhes técnicos e de escopo
- Modo de coleta
- Sem agente, via API do provedor
- Permissão exigida
- Read-only / SecurityAudit
- Escopo
- Organização, conta, região, tag
- Frequência mínima
- Contínua (event-driven)
Uma sessão técnica, os seus ativos, resultados verificáveis
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.