
Todo log, correlacionado
Log sem correlação é custo de armazenamento. Aqui todo evento de firewall, nuvem, identidade e endpoint entra em um data fabric único, passa por regras versionadas e sai como alerta com contexto, evidência e retenção auditável.
- 1.2M
- EPS correlacionados
- 12+
- Meses de retenção quente
- 150+
- Relatórios prontos
Ingestão viva, com conector sob observação
A visão de SIEM mostra eventos por segundo, alertas gerados e o estado de cada conector. Quando uma fonte para de enviar, isso aparece como falha operacional — não como silêncio confortável.
- Syslog, NetFlow/IPFIX, API, S3, Kafka e agentes normalizados
- Parsers e decodificadores aplicados no momento da ingestão
- Saúde de conector e volume por fonte monitorados continuamente
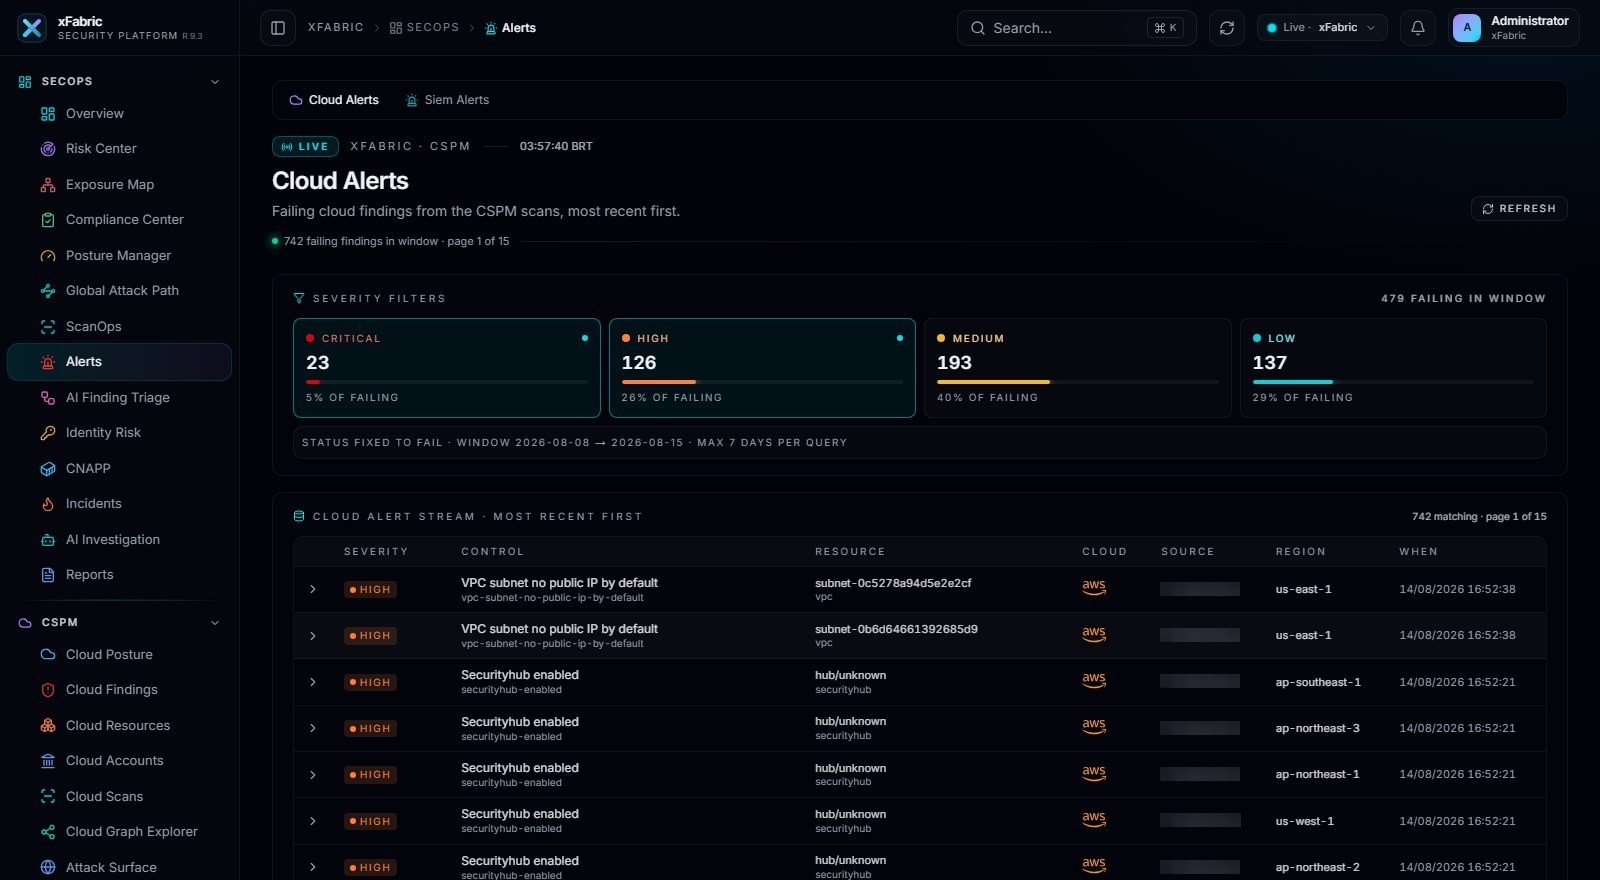
Fila de alertas pronta para triagem
Severidade, regra disparada, ativo afetado e horário na mesma linha. O analista abre o caso já com o evento bruto, o histórico do host e o indicador enriquecido — sem pular entre três consoles.
- Agregação por janela, deduplicação e supressão de ruído
- Pivot por indicador, GeoIP e linha do tempo consolidada
- Encaminhamento automático para o ITSM com contexto anexado
Cobertura ATT&CK declarada por técnica
A matriz mostra quais táticas e técnicas as regras ativas realmente cobrem. Essa é a diferença entre dizer que se tem detecção e provar onde ela existe — e onde ainda não existe.
- Mapa de cobertura por tática, do acesso inicial ao impacto
- Lacunas explícitas para orientar o roadmap de detecção
- Validação adversarial registrada na mesma matriz
SIEM Corporativo
Coleta e normalização
Syslog, NetFlow/IPFIX, API, S3, Kafka e agentes normalizados em um modelo de dados único de eventos com parsers versionados.
Views analíticas
Painéis por origem, destino, aplicação, ameaça, usuário e política de firewall, com drill-down até o evento bruto.
Correlação de eventos
Regras de correlação, handlers de evento, agregação por janela, deduplicação e supressão de ruído.
Relatórios agendados
Biblioteca de templates, agendamento, envio automático por e-mail e personalização por unidade de negócio.
Retenção em camadas
Política quente/fria, arquivamento comprimido, verificação de integridade e restauração seletiva.
Investigação técnica
Consultas ad hoc, pivot por indicador, enriquecimento de IOC, GeoIP e linha do tempo consolidada do evento.
Detalhes técnicos e de escopo
- Protocolos de ingestão
- Syslog TCP/UDP/TLS, NetFlow, IPFIX, sFlow, HTTP
- Formato de armazenamento
- Colunar comprimido, índice invertido
- Latência de busca
- < 3s em janelas de 24h
- Integridade
- Hash encadeado por bloco de log
Conheça a superfície de operação com o seu inventário
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.