
Detecção e resposta
O endpoint é onde o ataque se materializa. O agente coleta processo, arquivo, pacote, porta, usuário e serviço, detecta o desvio, responde e preserva a evidência antes que ela seja apagada.
- 6
- Sistemas operacionais
- 3.5k+
- Regras de detecção
- < 2%
- Consumo de CPU do agente
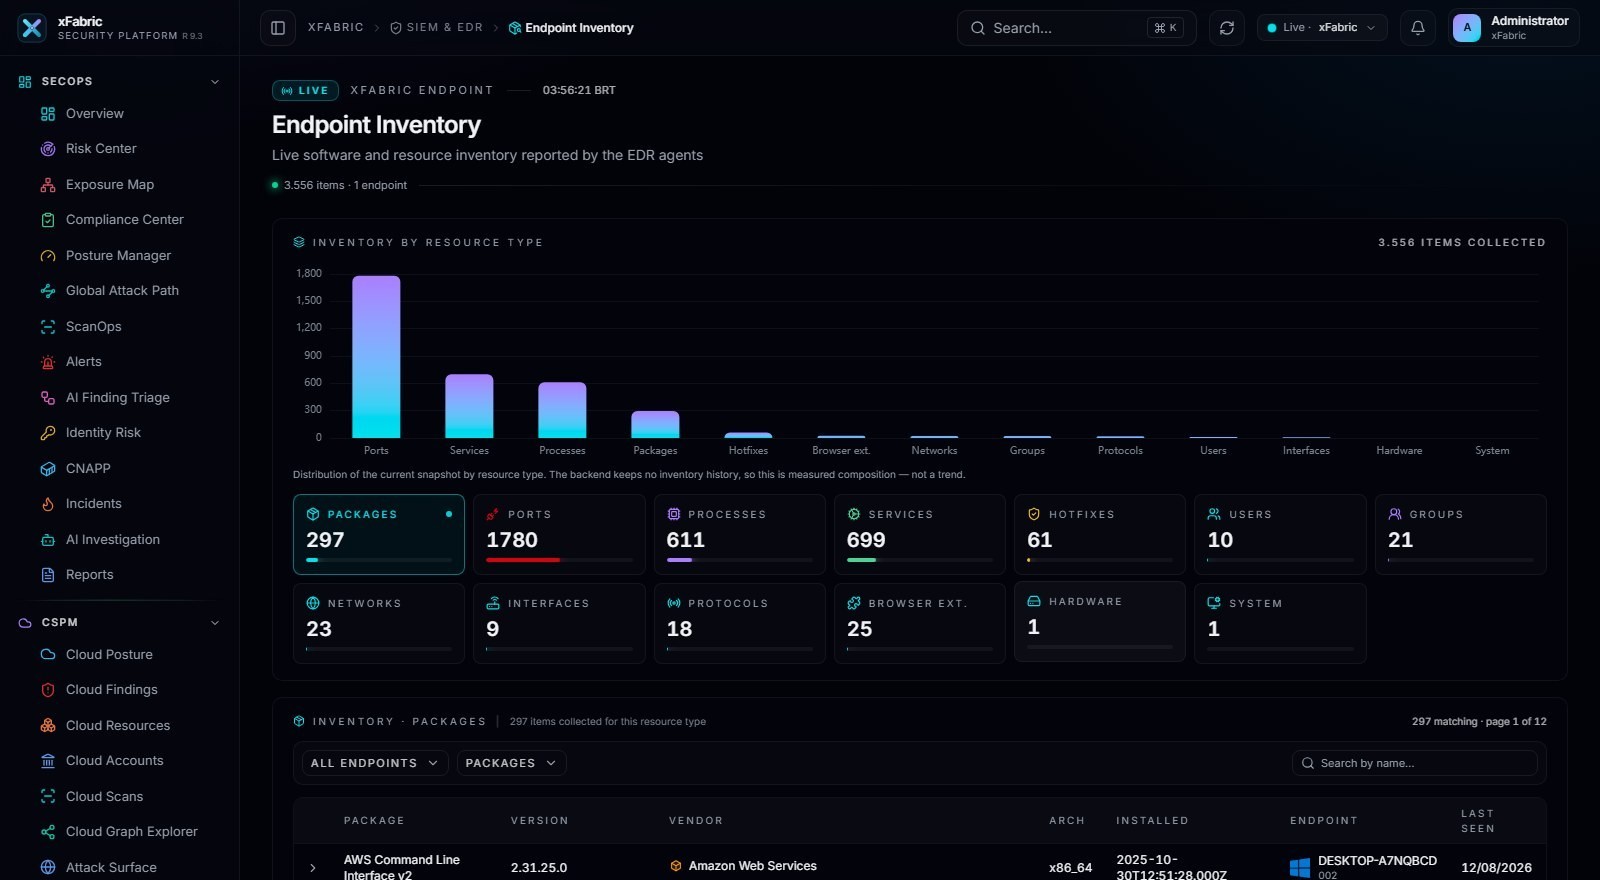
Inventário vivo de cada host
Pacotes instalados, portas abertas, processos em execução, serviços, hotfixes, usuários e grupos reportados continuamente. É o inventário que responde 'quem tem essa versão vulnerável?' em segundos, não em uma varredura semanal.
- Coleta contínua de inventário e configuração por host
- Integridade de arquivo (FIM) com quem alterou, quando e o quê
- Detecção de malware, rootkit e persistência anômala
Vulnerabilidade priorizada pelo ativo, não pelo CVSS
CVE, severidade, ativo afetado e caminho de correção no mesmo painel. O que pesa é a combinação de exploração conhecida, exposição do host e criticidade do serviço que ele sustenta.
- Correlação entre inventário de software e base de CVE
- Fila de remediação acompanhada até o fechamento
- Evidência técnica anexada para o time de infraestrutura
Frota sob controle e resposta ativa
Cobertura por plataforma, versão de agente e conectividade: quem parou de reportar aparece na hora. Da mesma tela sai o isolamento do host, a coleta forense e o bloqueio propagado ao firewall.
- Isolamento remoto com exceção explícita para sistemas críticos
- Coleta de artefato com integridade preservada
- Ação de resposta registrada com identidade de quem autorizou
XDR & HIDS de Endpoint
Agente multiplataforma
Linux, Windows, macOS, AIX, Solaris, containers e nós Kubernetes, com consumo previsível de CPU e memória.
File Integrity Monitoring
Monitoramento em tempo real de arquivos, registro do Windows e chaves críticas, com who-data (quem alterou, com qual processo).
Detecção de intrusão
Regras e decoders, rootcheck, detecção de rootkit, processo oculto e anomalia de comportamento.
Vulnerabilidades e SCA
Inventário de pacotes, correlação com feeds de CVE e Security Configuration Assessment contra benchmarks CIS.
Resposta ativa
Bloqueio de IP, isolamento de host, encerramento de processo, quarentena de arquivo e playbooks customizados.
MITRE ATT&CK
Mapeamento automático de técnicas, cobertura por tática e caça orientada a TTP.
Detalhes técnicos e de escopo
- Footprint do agente
- ~35 MB RAM, < 2% CPU em média
- Canal de comunicação
- TLS 1.3 mútuo, porta única de saída
- Modo offline
- Buffer local e reenvio ao reconectar
- Atualização
- Remota, escalonada, com rollback
Conheça a superfície de operação com o seu inventário
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.