
Auditoria e
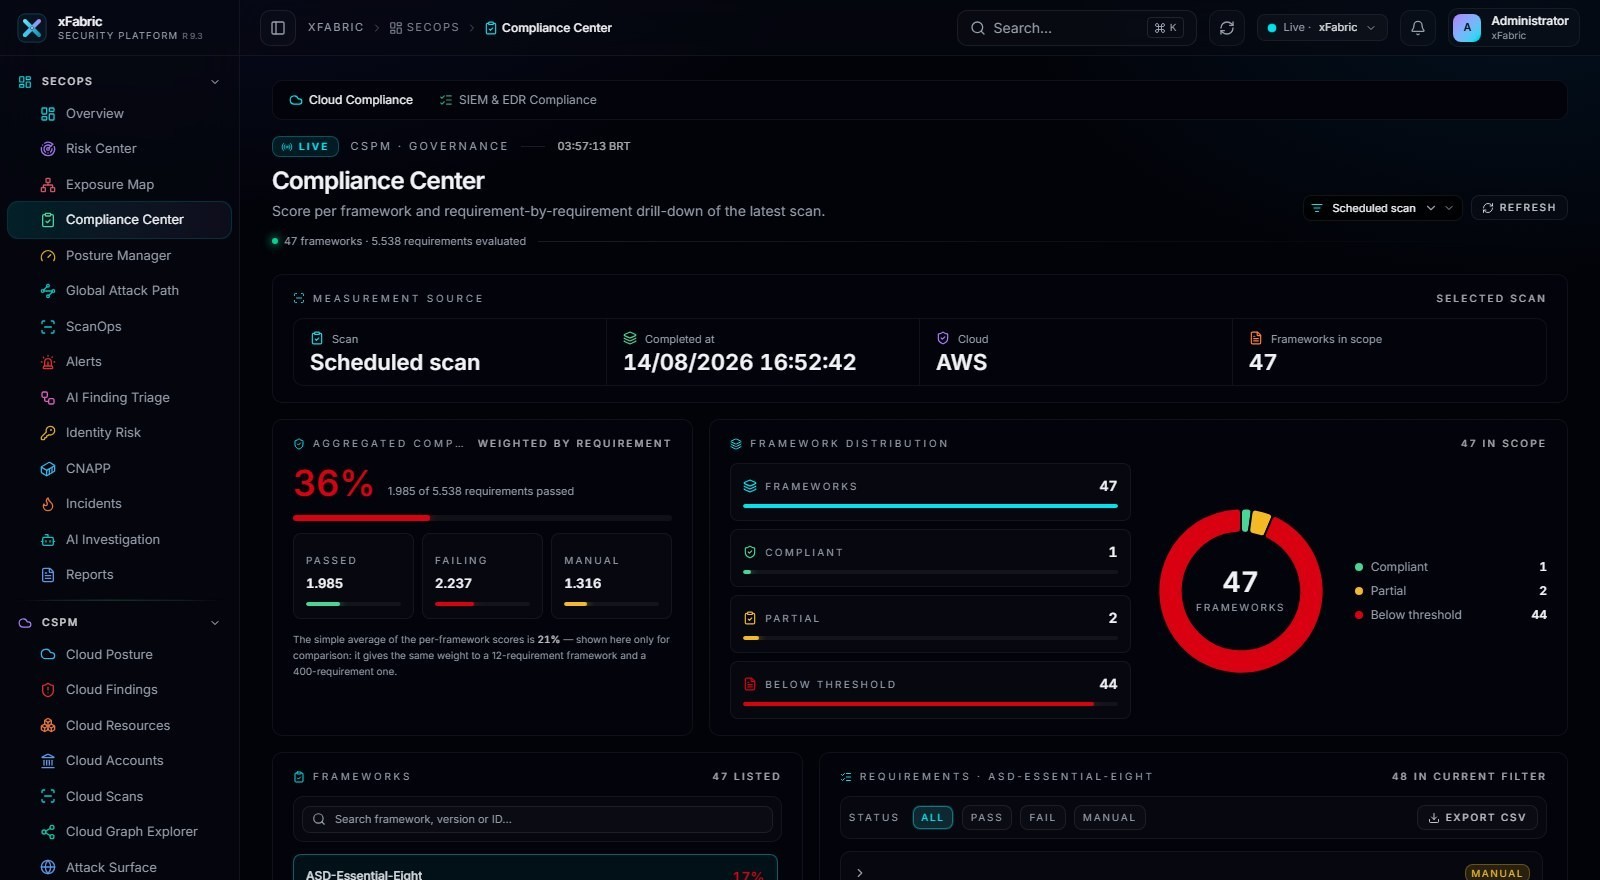
O auditor não pede opinião, pede evidência datada. O programa roda continuamente: controle vira check, check vira evidência, exceção vira registro com validade.
- CSPM & Compliance
- SIEM Corporativo
- FW Log Analyzer
Da configuração ao papel do auditor
A postura de nuvem e a aderência ao benchmark de cada host são medidas todo dia. O que reprova entra em fila de remediação com dono e prazo; o que passa fica com carimbo de data para o dossiê.
- Score por framework, unidade e ativo
- Histórico de correção e reincidência
- Exportação pronta para auditoria externa
Evidência de acesso privilegiado
Log de acesso, alteração de arquivo crítico e ação administrativa correlacionados por identidade — evidência demonstrável de que o controle é efetivo, e não apenas declarado em política.
- FIM em arquivos e diretórios sensíveis
- Trilha de ação privilegiada com atribuição
- Retenção alinhada ao prazo regulatório
Pilares envolvidos
Configuração de nuvem
Evidência automática para ISO 27001, PCI-DSS 4.0, LGPD e SOC 2, com histórico de correção, exceções aprovadas e relatório pronto para o auditor externo.
Logs de acesso privilegiado
Evidência automática para ISO 27001, PCI-DSS 4.0, LGPD e SOC 2, com histórico de correção, exceções aprovadas e relatório pronto para o auditor externo.
Integridade de arquivo
Evidência automática para ISO 27001, PCI-DSS 4.0, LGPD e SOC 2, com histórico de correção, exceções aprovadas e relatório pronto para o auditor externo.
Sessões de firewall
Evidência automática para ISO 27001, PCI-DSS 4.0, LGPD e SOC 2, com histórico de correção, exceções aprovadas e relatório pronto para o auditor externo.
Compare a sua linha de base atual com o que a plataforma apura
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.