
Detecção, triagem e
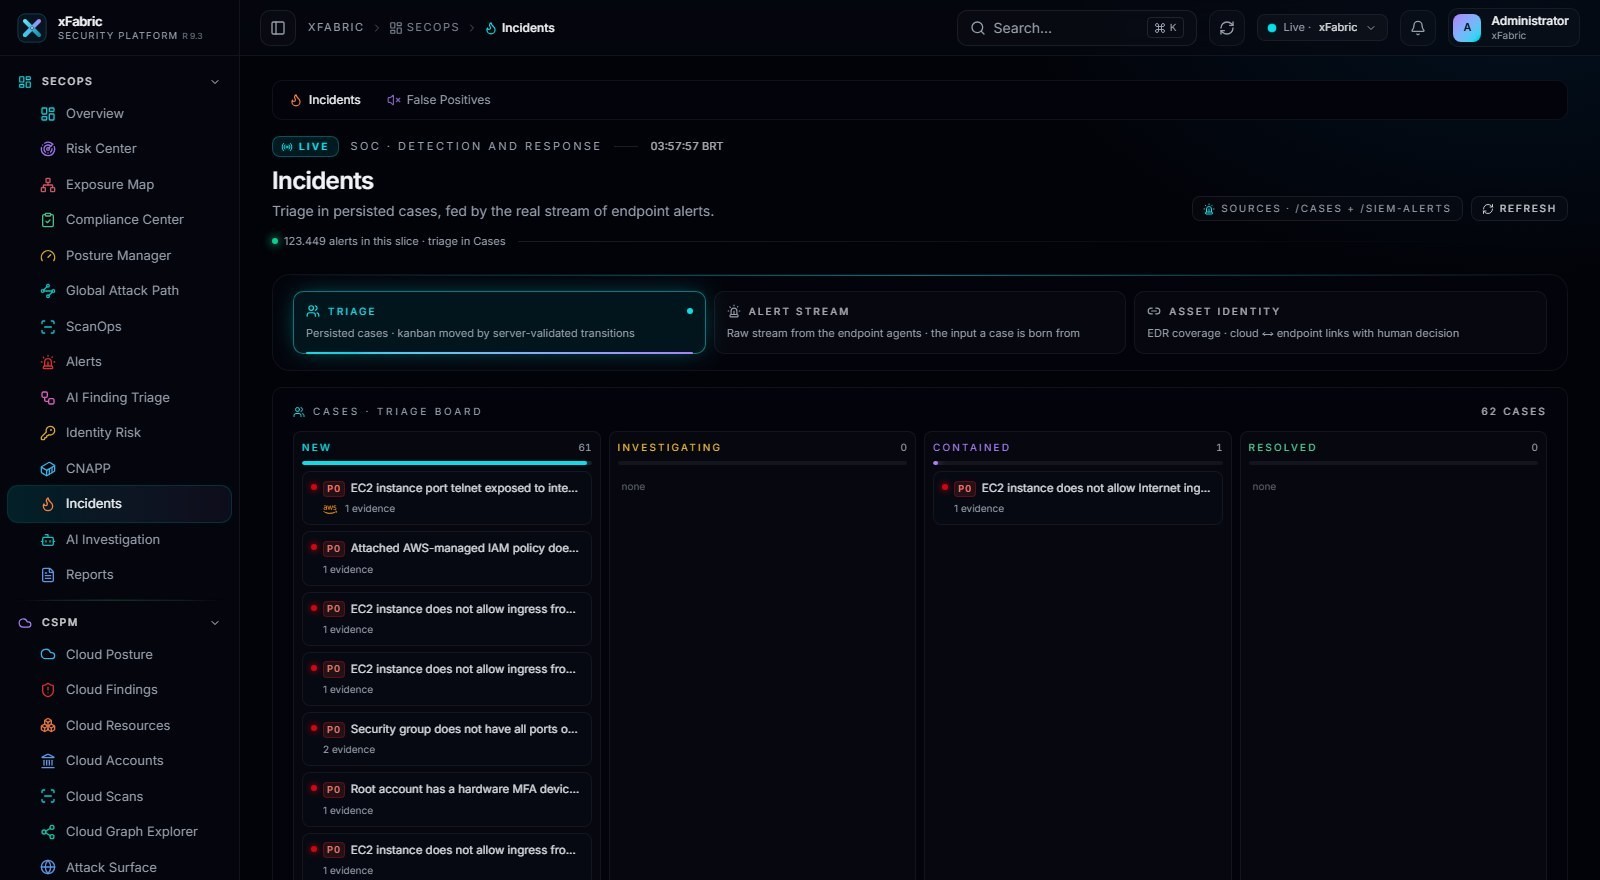
Detectar rápido só importa quando a ação é rastreável. Correlação entre nuvem, rede e endpoint, triagem por severidade e contenção autorizada dentro do SLA — com o mesmo console para a equipe responsável e o parceiro certificado.
- SIEM Corporativo
- FW Log Analyzer
- XDR & HIDS de Endpoint
Fila única, severidade real
Alertas de nuvem, firewall e endpoint na mesma fila, deduplicados e enriquecidos. O analista abre o caso com linha do tempo montada e o ativo já identificado.
- Priorização de alertas críticos e altos
- Enriquecimento com inteligência de ameaças
- Encaminhamento por e-mail, ticket ou integração
Do caso à contenção
Casos correlacionados com ações de resposta e SLA acompanhado: isolamento de host, bloqueio em firewall e coleta de artefato saem da mesma tela, com registro de quem autorizou.
- Playbooks com aprovação por severidade
- Isolamento remoto e bloqueio propagado
- SLA e tempo de resolução medidos por caso
Pilares envolvidos
Telemetria de processo
Correlação entre nuvem, rede e endpoint com triagem por severidade, playbooks de contenção e isolamento automático sob controle da equipe responsável.
Fluxos de firewall
Correlação entre nuvem, rede e endpoint com triagem por severidade, playbooks de contenção e isolamento automático sob controle da equipe responsável.
Trilhas de API de nuvem
Correlação entre nuvem, rede e endpoint com triagem por severidade, playbooks de contenção e isolamento automático sob controle da equipe responsável.
Sessões reconstruídas
Correlação entre nuvem, rede e endpoint com triagem por severidade, playbooks de contenção e isolamento automático sob controle da equipe responsável.
Coloque a arquitetura à prova com a sua própria telemetria
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.