
Proteção de
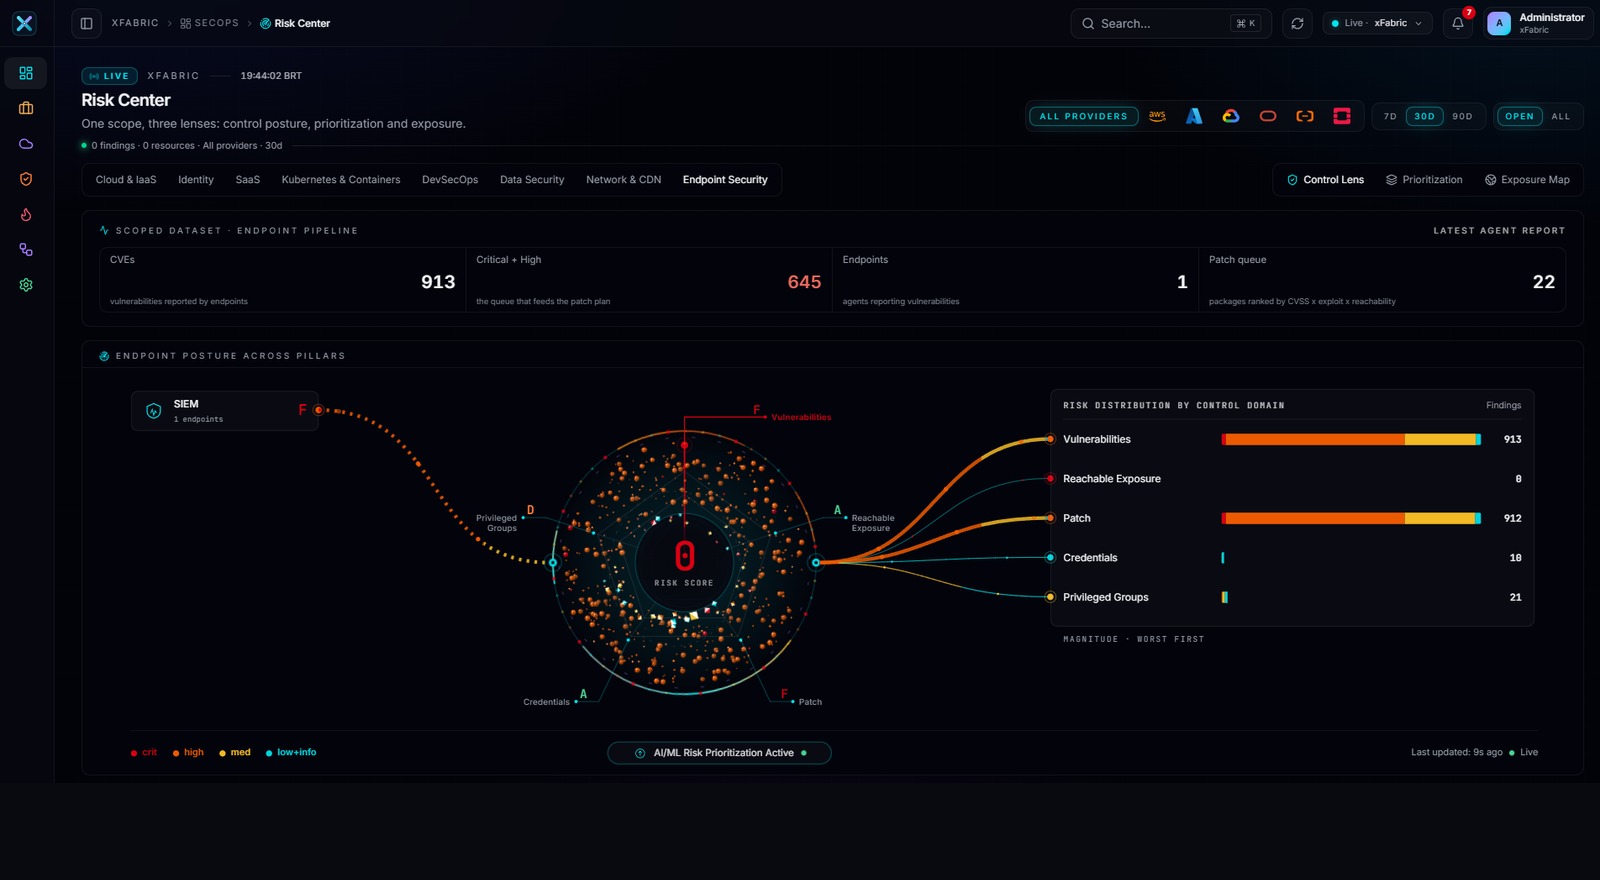
Servidor legado, ambiente OT e rede sem saída para a internet também precisam de detecção. Coleta leve, integridade de arquivo e inventário de vulnerabilidade sem tocar no processo produtivo.
- XDR & HIDS de Endpoint
- Gestão Centralizada
Integridade e intrusão no host
FIM, detecção de processo anômalo e verificação de configuração rodam com pegada mínima, inclusive em sistemas operacionais fora de suporte e em redes air-gapped.
- Agente leve com consumo previsível
- Operação air-gapped com sincronização controlada
- Exceção explícita para sistemas de missão crítica
Segmentação verificada, não presumida
O grafo de ativos mostra host, sub-rede, security group e agente conectados: dá para provar onde a segmentação existe e onde ela é apenas documentação.
- Mapa de relações entre ativos e redes
- Detecção de movimentação lateral entre zonas
- Inventário de vulnerabilidade por criticidade de processo
Pilares envolvidos
Integridade de arquivo
FIM, detecção de intrusão e inventário de vulnerabilidades em servidores legados, ambientes OT e redes air-gapped sem conectividade externa.
Processos e serviços
FIM, detecção de intrusão e inventário de vulnerabilidades em servidores legados, ambientes OT e redes air-gapped sem conectividade externa.
Segmentação de rede
FIM, detecção de intrusão e inventário de vulnerabilidades em servidores legados, ambientes OT e redes air-gapped sem conectividade externa.
Uma sessão técnica, os seus ativos, resultados verificáveis
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta e um grupo de endpoints e mostramos achados reais.